Siber Güvenlikte Klavye ve Fare Kullanımının Farkları ve Doğru Tercih Kriterleri
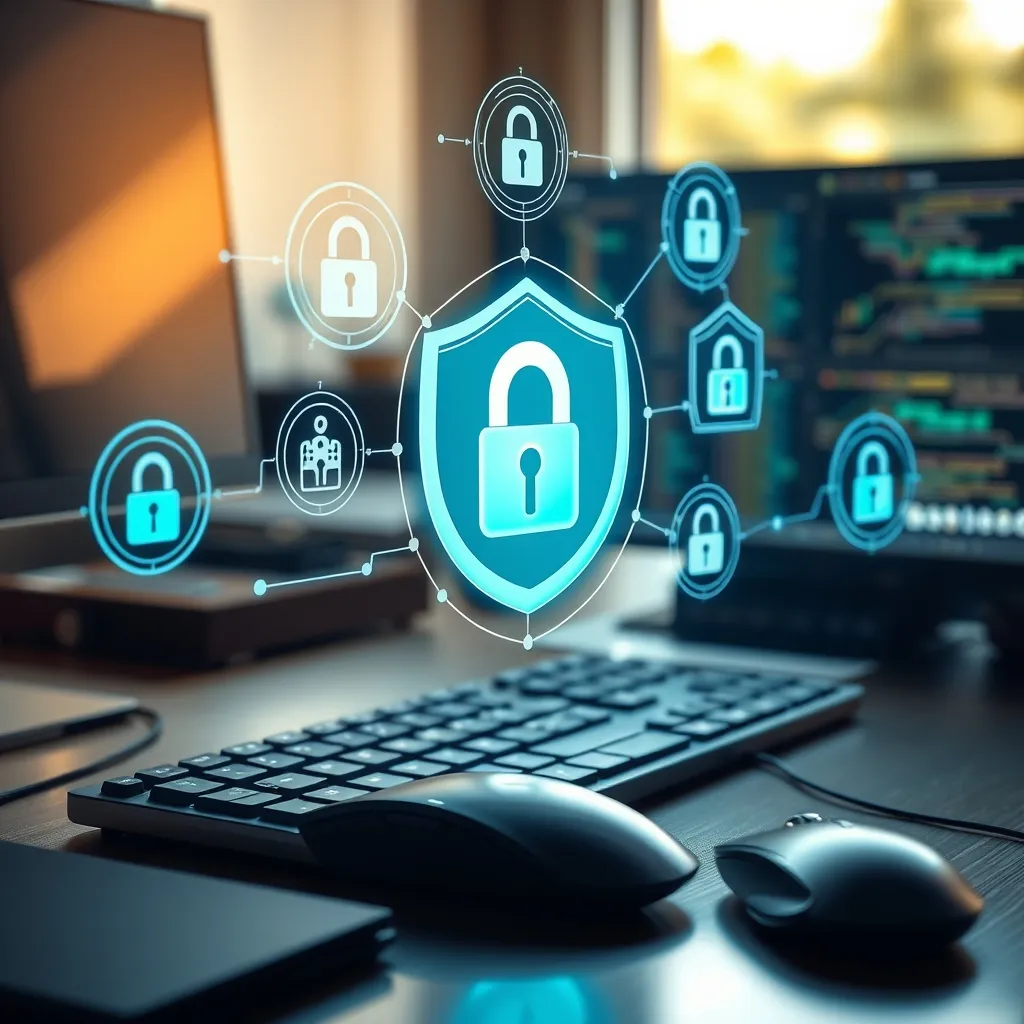
Siber güvenlik alanında donanım tercihi yapmak, çoğunlukla göz ardı edilen ama kritik önem taşıyan bir konudur. Klavye ve fare arasında yapılacak doğru seçim, güvenlik risklerini azaltabilir, kullanıcı deneyimini optimize edebilir ve işi hızlandırabilir. Bu yazıda, klavye ve fare kullanımının siber güvenliğe nasıl yansıdığına, aralarındaki teknik ve kullanım farklılıklarına odaklanarak hangi durumlarda hangisinin tercih edilmesi gerektiğine somut örneklerle değineceğiz.
Klavye ve Fare: Temel Farklar
Klavye
Klavye, kullanıcıların metin ve komut girişi yapmasını sağlar. Siber güvenlikte klavye; parola, komut satırı ve şifreleme anahtarı girişi için vazgeçilmezdir. Özellikle konsol tabanlı güvenlik uygulamalarında, komutların hızlı ve doğru şekilde girilmesi için klavyenin ergonomisi ve tuş düzeni önem kazanır.
Fare
Fare ise grafiksel arayüzlerde etkileşim için kullanılır. Menülerde gezinme, dosya seçimi ve çeşitli güvenlik yazılımlarının kullanıcı dostu arayüzlerinde faaldir. Fare hareketleri ile tıklama, çift tıklama gibi farklı eylemler, kullanıcı komutlarının hızlı işlenmesini sağlar.
Siber Güvenlik Uygulamalarında Hangi Durumda Hangi Donanım Tercih Edilmeli?
1. Komut Satırı Bazlı Güvenlik İşlemleri
Komut satırı araçları (CLI - Command Line Interface) siber güvenlik uzmanları tarafından sıklıkla kullanılır. Örneğin, Linux sistemlerinde firewall ayarları, ağ analizi veya şifreleme komutları klavye ile girilir. Burada klavye hız ve doğruluk açısından kritik öneme sahiptir.
- Avantajı: Hızlı metin girişi, makro ve kısayol desteği.
- Örnek: Kali Linux üzerinden yapılan pentestlerde metin komutları klavye ile pratik ve hatasız kullanılır.
2. Grafiksel Arayüzlü Güvenlik Yazılımları
Antivirüs tarayıcıları, şifreleme araçları ve güvenlik duvarı konfigürasyonları çoğunlukla GUI tabanlıdır. Bu durumda fare ile menü ve butonlara tıklamak daha pratiktir.
- Avantajı: Daha sezgisel ve hızlı erişim.
- Örnek: Windows Defender ya da Bitdefender gibi programlarda fare kullanımı işleri hızlandırır.
3. Güvenlik Testleri (Penetrasyon Testleri)
Penetrasyon testlerinde hem komut satırı hem GUI kullanılır. Örneğin, Metasploit gibi framework'lerde terminal komutları klavye ile yazılırken, tarama sonuçlarının görselleştirilmesi için fare gerekli olabilir.
- Profesyonel güvenlik uzmanları komut girme esnasında klavye hızına; analiz sırasında ise fare konforuna önem verir.
4. Çok Faktörlü Kimlik Doğrulama ve Parola Girişi
Özellikle donanım bazlı güvenlik çözümlerinde (örneğin RSA token, YubiKey) kimlik doğrulama yaparken klavye üzerinden kod girişi gerekir. Fare ise bu süreçte genellikle gereksizdir.
Teknik ve Güvenlik Perspektifinden Değerlendirme
Güvenlik Riskleri ve Donanım İhlalleri
Klavyeler ve fareler, siber saldırganlar tarafından hedef alınabilir. Özellikle kablosuz cihazlarda Bluetooth veya RF sinyalleri üzerinden veri sızıntısı yaşanabilir. Ancak klavye üzerinden girilen parolalar veya OTP kodları daha dikkatli korunmalıdır. Klavye kayıt cihazları (keylogger) en fazla bu alanda tehlike oluşturur.
Performans ve Ergonomi
Uzun süreli kullanımda klavyenin ergonomisi ve fare hareketlerinin konforu kişisel performansı etkiler. Güvenlik uzmanlarının dakikada ortalama 40-60 kelime hızında kod yazdığı göz önünde bulundurulursa, ergonomik klavyelerin kullanımı hem hız hem de hatasız giriş açısından önemlidir. Fare için DPI (dots per inch) ayarları doğru yapılmalıdır; yüksek DPI, hızlı hareketleri kolaylaştırır ama hassas işlemler için düşük DPI tercih edilir.
Karşılaştırmalı Özet Tablosu
| Kriter | Klavye | Fare |
|---|---|---|
| Birincil Fonksiyon | Metin ve komut girişi | Grafiksel arayüz kontrolü |
| Güvenlik Riskleri | Keylogger, RF sinyal sızıntısı | RF sinyal sızıntısı, fiziksel manipülasyon |
| Performans Ölçütü | Dakikada 40-60 kelime hızı | DPI ayarları ile hassasiyet |
| Kullanım Alanı | CLI tabanlı işlemler, şifre girişi | GUI tabanlı güvenlik yazılımları |
| Ergonomi Önem | Yüksek (Uzun süreli yazımda) | Orta (Farklı işlem türlerine göre değişir) |
Sonuç ve Öneriler
Komut satırı temelli ve metin ağırlıklı siber güvenlik görevlerinde ergonomik ve hızlı bir klavye tercih edilmelidir. Bu, hataları azaltır ve işlem süresini kısaltır. Grafiksel arayüzle çalışan güvenlik yazılımlarını kullanırken performans ve hız için yüksek DPI özellikli, ergonomik bir fare fayda sağlar. Kablosuz cihazlar tercih edilirse, güvenlik protokollerinin güncel olması ve cihazların şifrelenmiş bağlantılar kullanması zorunludur.
Siber güvenlik anlayışında donanım tercihi, kullanıcı alışkanlığı ve iş gereksinimleri ile doğru orantılıdır. Ana kriter her zaman güvenlik ve kullanım kolaylığı olmalıdır. Hem klavye hem fareyi mümkün olan en güvenli donanım standartlarına sahip modellerden seçmek, siber saldırı risklerini azaltmada önemli bir adımdır.
Sıkça Sorulan Sorular
Siber güvenlik için kablosuz klavye ve fare kullanımı güvenli midir?
Kablosuz cihazlar, eğer modern şifreleme protokolleri (örneğin AES 128-bit) kullanıyorsa güvenlidir, ancak eski veya şifrelenmemiş modeller veri sızıntısına açıktır. Bu nedenle, güncel güvenlik önlemleri olmayan kablosuz cihazlardan kaçınılmalıdır.
Klavyede keylogger saldırılarına karşı nasıl önlem alınır?
Fiziksel erişim kontrolü, güvenilir kaynaklardan cihaz temini, düzenli antivirüs taramaları ve özellikle sanal klavye kullanımı gibi yöntemlerle keylogger riskleri azaltılabilir.
Fare ayarları siber güvenlikte neden önemlidir?
Fare DPI ve hassasiyet ayarları, güvenlik yazılımları ile etkileşimde hız ve doğruluğu etkiler. Hassas taramalar için DPI düşük, hızlı hareket için yüksek DPI önerilir.
Komut satırı işlemlerinde en uygun klavye türü nedir?
Mekanik ve ergonomik tasarımlı klavyeler, uzun komut yazımlarında hata oranını azaltır ve yazma hızını artırır. Özellikle dayanıklı tuşlar ve programlanabilir makro özellikleri tercih edilmelidir.
Ev Ağı ve Kurumsal Siber Güvenlik: Avantajlar Sonraki ›
Siber Güvenlikte Bulut Depolama Stratejileri:
İlgili Yazılar
Siber Güvenlik Uygulamasını Planlarken Tarayıcı Güvenliğini Değerlendirme
Tarayıcı güvenliği, siber güvenlik uygulamalarının önemli bir parçasıdır. Tarayıcılar, internete erişim sağlayan ve kull
Aile Kullanımında Siber Güvenlik Rehberi
Aile bireylerinin internet kullanımının artmasıyla birlikte, siber güvenlik konusu giderek daha önemli hale geliyor. Öze