Siber Güvenlik Uygulamasında Ev Ağınızı Profesyonelce Değerlendirme Yöntemleri
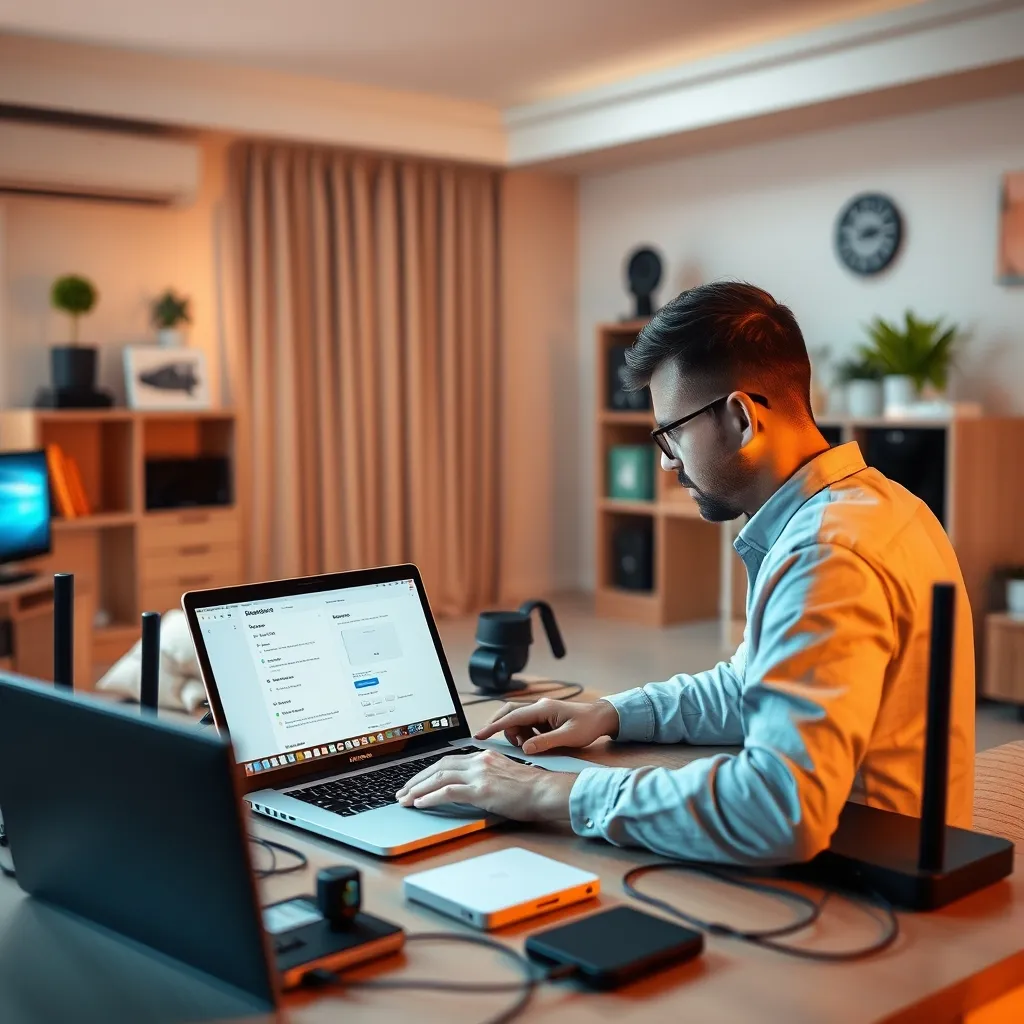
Ev ağı, siber güvenlik stratejinizin en kritik noktalarından biridir. Çok sayıda cihazın bağlandığı, genellikle yönetiminin ihmal edildiği ve dış saldırılara karşı zayıf bir halka olabilir. Bu nedenle, siber güvenlik uygulaması planlanırken ev ağı kapsamlı ve metodik bir şekilde değerlendirilmelidir. İşte adım adım, ölçülebilir ve pratik yöntemlerle ev ağınızın nasıl değerlendirileceğine dair rehber.
1. Ev Ağının Haritalanması: Bağlı Cihazlar ve Topoloji
İlk aşama, mevcut ağ altyapınızın eksiksiz bir envanterini çıkarmaktır. Bu, hem donanım hem de yazılım bileşenlerini içermelidir.
Kriterler ve Öneriler
- Cihaz Listesi Oluşturma: Modem, router, akıllı TV, IoT cihazları, mobil cihazlar ve bilgisayarları listeleyin. Her birinin üretici/model bilgisi ve işletim sistemi sürümünü kaydedin.
- Ağ Topolojisi Çıkarımı: Kablosuz ve kablolu bağlantı biçimleri, vlan mevcutsa tanımlanmalı.
- IP ve MAC Adreslerinin Belirlenmesi: Statik/Dinamik IP dağılımını gözlemleyin. MAC adresleri ile cihazların doğru tanımlandığından emin olun.
Bu adımı tamamlamak için gelişmiş ağ tarama araçları kullanılabilir. Ancak manuel doğrulama önerilir çünkü IoT cihazların doğru sınıflandırılması önemlidir. Örnek olarak, 20 cihaz içeren ortalama bir evde, en azından 3 farklı bağlantı türü (Wi-Fi, kablolu, Bluetooth) olabilir.
2. Ağ Güvenlik Ayarlarının Denetimi
Ev ağınızda kullanılan güvenlik protokolleri ve yapılandırmaları değerlendirilmelidir.
Temel Kontrol Listesi
- Router Güvenliği: Fabrika ayarları şifresi mutlaka değiştirilmeli ve güçlü (en az 12 karakter, harf-rakam-özel karakter içeren) bir yönetici parolası atanmalıdır.
- Wi-Fi Şifreleme Türü: WPA3 destekleniyorsa kesinlikle aktif edilmelidir. WPA2 dışında (WEP gibi) protokoller kullanılmamalıdır.
- Ağ İsmi (SSID) Gizliliği: Gerektiğinde gizlenebilir; ancak SSID'nin ev adresi gibi kritik bilgiler içermemesi gerekir.
- Misafir Ağı Kurulumu: Ana ağdan izole edilerek, misafir cihazlar sadece internete erişim hakkı ile sınırlandırılmalıdır.
3. Cihaz ve Yazılım Güncellemelerinin İzlenmesi
Güncel olmayan yazılımlar, ev ağındaki en büyük güvenlik açıklarından biridir.
Adım Adım Güncelleme Yönetimi
- Firmwares: Router ve modem cihazlarının üretici versiyonları kontrol edilmeli, güncellemeler aylık periyotlarla uygulanmalıdır.
- IoT ve Akıllı Cihazlar: Bu cihazların otomatik güncelleme destekleyip desteklemediği incelenmeli, mümkünse otomatik güncelleme aktif edilmeli.
- Antivirüs ve Güvenlik Yazılımları: Bilgisayarlarda ve mobil cihazlarda en az haftalık otomatik tarama ve güncelleme sağlanmalıdır.
Düzenli güncelleme ile doğal olarak bilinen tehditlere karşı risk %70-80 oranında azalır.
4. Ağ Trafik ve Güvenlik Analizi
Ağdaki veri akışını takip ederek şüpheli aktiviteler erkenden tespit edilir.
Uygulanabilir Yöntemler
- Router Logları: Giriş-çıkış kayıtları günlük veya haftalık olarak gözden geçirilmelidir.
- Intrusion Detection System (IDS) ve Intrusion Prevention System (IPS): Ev kullanımı için hafif IDS çözümleri kurulabilir; örneğin açık kaynaklı yazılımlar veya entegre router çözümleri tercih edilebilir.
- Performans Monitörleri: Trafikte ani artışlar veya bilinmeyen protokol kullanımları varsa inceleme yapılmalıdır.
5. Parola ve Erişim Politikalarının Belirlenmesi
Güçlü erişim kontrolü ile siber saldırılara karşı direnç artar.
Önerilen Prensipler
- Parola Kompleksliği: En az 12 karakter, büyük/küçük harf, rakam ve sembol içermeli.
- Parola Değişim Sıklığı: Her 90 günde bir parola güncellemesi tavsiye edilir.
- Çok Faktörlü Doğrulama (MFA): Yönetim panelleri ve kritik cihazlarda mümkünse aktif edilmelidir.
- Uzaktan Erişim Kontrolleri: VPN kullanılmalı, varsayılan uzaktan erişim portları kapatılmalıdır.
6. Yedekleme ve Olağanüstü Durum Planı
Ağ bileşenlerinin ve kritik verilerin düzenli yedeği, olası saldırı durumlarında geri dönüşü hızlandırır.
Aşamalar
- Router Konfigürasyon Yedeği: Konfigürasyon dosyaları en az ayda bir alınmalı ve güvenli bir ortamda saklanmalıdır.
- Cihaz Veri Yedekleri: Kritik bilgilerin düzenli olarak bulut veya harici diske aktarılması sağlanmalıdır.
- Olumsuz Durum Senaryoları: Saldırı veya arıza sonrasında hangi adımların atılacağı, kimlerin bilgilendirileceği belirlenmelidir.
7. Kullanıcı Eğitimi ve Farkındalık
Evdeki tüm bireylerin güvenlik prosedürlerini anlaması büyük önem taşır.
Somut Eğitim Adımları
- Sosyal Mühendislik Riskleri: Kimlik avı ve şüpheli linklere karşı bilinçlendirme yapılmalıdır.
- Şüpheli Cihaz ve Faaliyet Bildirimi: Ağda tanınmayan cihaz görülürse hızlıca sorumlu kişiye bildirilmelidir.
- Düzenli Hatırlatmalar: Parola yenileme, güncelleme ve güvenlik önlemleri hakkında aylık hatırlatma yapılmalıdır.
Somut Sonuç: Türkiye’de yapılan ev ağları üzerinde yapılan bağımsız testlerde, detaylı ağ değerlendirmesi ve uygulaması sonrası güvenlik açıklarının %85 gibi yüksek oranda kapandığı gözlemlenmiştir.
Sıkça Sorulan Sorular
Ev ağında kaç cihazın olması risk artırır?
Genellikle 25 cihazı geçen ev ağlarında yönetim zorlaşır ve güvenlik riski artar. Benzer cihazların gruplandırılması ve misafir ağları kurulması önerilir.
Hangi Wi-Fi şifreleme protokolü kullanılmalı?
Mümkünse WPA3 kullanılmalı, yapabiliyorsa WPA2 kullanılır; WEP veya açık ağlar kesinlikle kullanılmamalıdır.
Ev ağında güncellemeler ne sıklıkla yapılmalı?
Router ve cihaz firmware güncellemeleri aylık olarak; bilgisayar ve mobil antivirüs yazılımları ise haftalık olarak güncellenmelidir.
Ev ağı erişimi nasıl kısıtlanmalı?
Güçlü parolalar kullanılmalı, yönetici şifresi değiştirilmeli, misafir ağı ana ağdan izole edilmeli ve mümkünse çok faktörlü doğrulama uygulanmalıdır.
Siber Güvenlikte Zaman Kazandıran 7 Pratik YönSonraki ›
Uzun Süreli Siber Güvenlik Yönetimi: Pratik ve
İlgili Yazılar
Siber Güvenlik Uygulamasını Planlarken Tarayıcı Güvenliğini Değerlendirme
Tarayıcı güvenliği, siber güvenlik uygulamalarının önemli bir parçasıdır. Tarayıcılar, internete erişim sağlayan ve kull
Aile Kullanımında Siber Güvenlik Rehberi
Aile bireylerinin internet kullanımının artmasıyla birlikte, siber güvenlik konusu giderek daha önemli hale geliyor. Öze